Konkret, sachlich, ohne Hype. Für Geschäftsführer und IT-Verantwortliche im Mittelstand.
Die häufigste Rückfrage aus dem Mittelstand, ehrlich beantwortet: Wer nur Software nutzt, die andere betreiben, hat nichts zu scannen. Wer eingekaufte Anwendungen selbst hostet, hat Abhängigkeiten und Konfigurationen, die altern. Und wer Skripte, Integrationen und kleine Werkzeuge im Repository liegen hat, entwickelt längst, ohne es so zu nennen.
Drei Prüftiefen, ein Mensch dazwischen und eine Behebung, die nicht im Ticket endet: Wie ein Code-Scan bei jedem Commit vom Sofort-Scan über die Kontext-Prüfung bis zur Tiefenprüfung arbeitet, wie Falschmeldungen aussortiert werden und warum Rotation und Update die eigentliche Maßnahme sind.
Zwei OWASP-Dokumente, zwei völlig verschiedene Zwecke: Die Top 10 sind eine Rangliste der häufigsten Risikoklassen, der ASVS ein Katalog prüfbarer Anforderungen. Warum ein Scanner sich an den Top 10 orientieren kann, aber keine ASVS-Verifikation ersetzt, und wo CAVRIX die Grenze zieht.
Warum die Risikoklasse auf Platz eins der OWASP Top 10:2025 zugleich die ist, die ein Scanner am schlechtesten sieht, wo genau die Grenze der Mustersuche liegt, und welche Prüfung das übernimmt, was kein Muster hat: der Penetrationstest als Gegenstück zum laufenden Scan.
Kurze Antwort: Nein. NIS2 und das deutsche Umsetzungsgesetz schreiben kein Scanner-Produkt vor. Sie verlangen Sicherheit bei Entwicklung und Wartung samt Schwachstellenmanagement (§ 30 Abs. 2 Nr. 5 BSIG) und die Dokumentation der Einhaltung. Was das für Betreiber eigener Software bedeutet, in fünf Antworten.
Sicherer Entwicklungslebenszyklus, Anforderungen an Anwendungssicherheit, sichere Architektur, sichere Codierung: Was die vier Controls des Anhangs A verlangen, welche davon ein laufender Code-Scan datiert belegt, welche nicht, und wo A.8.8 quer dazu liegt.
§ 30 Abs. 2 Nr. 5 BSIG verlangt Sicherheitsmaßnahmen bei Entwicklung und Wartung einschließlich Schwachstellenmanagement, und Abs. 1 verlangt, die Einhaltung zu dokumentieren. Was davon ein laufender Code-Scan als datierten Beleg erzeugt, was nicht, und was ein Prüfer sehen will.
§ 30 BSIG verlangt von NIS2-Einrichtungen, die Wirksamkeit ihrer Maßnahmen zu bewerten. Das BSI zerlegt das in drei Fragen. Welche davon ein ISMS beantwortet, welche ein Scanner, welche nur ein Test, und was das für die Dokumentation heißt.
Warum es keinen Listenpreis für Pentests gibt, welche fünf Faktoren den Preis bestimmen, wie sich Tagessatz, Pauschale und Lizenz je Zielsystem unterscheiden und welche Posten in keinem Angebot fehlen dürfen.
Datum und Scope, Vorgehen, Befunde mit Reproduktionsschritten, gestoppte und nicht gestoppte Maßnahmen, abgeleitete Maßnahmen, Nachtest und Management-Zusammenfassung: der Aufbau, mit dem ein Bericht für NIS2, ISO 27001 und TISAX gleichzeitig taugt.
Echte Ware außerhalb des eigenen Vertriebs ist markenrechtlich meist nicht angreifbar. Wo § 24 MarkenG Grenzen setzt, welche Ausnahmen bleiben, und warum der vertragliche Hebel und die Plattformregeln oft mehr bewirken als die Abmahnung.
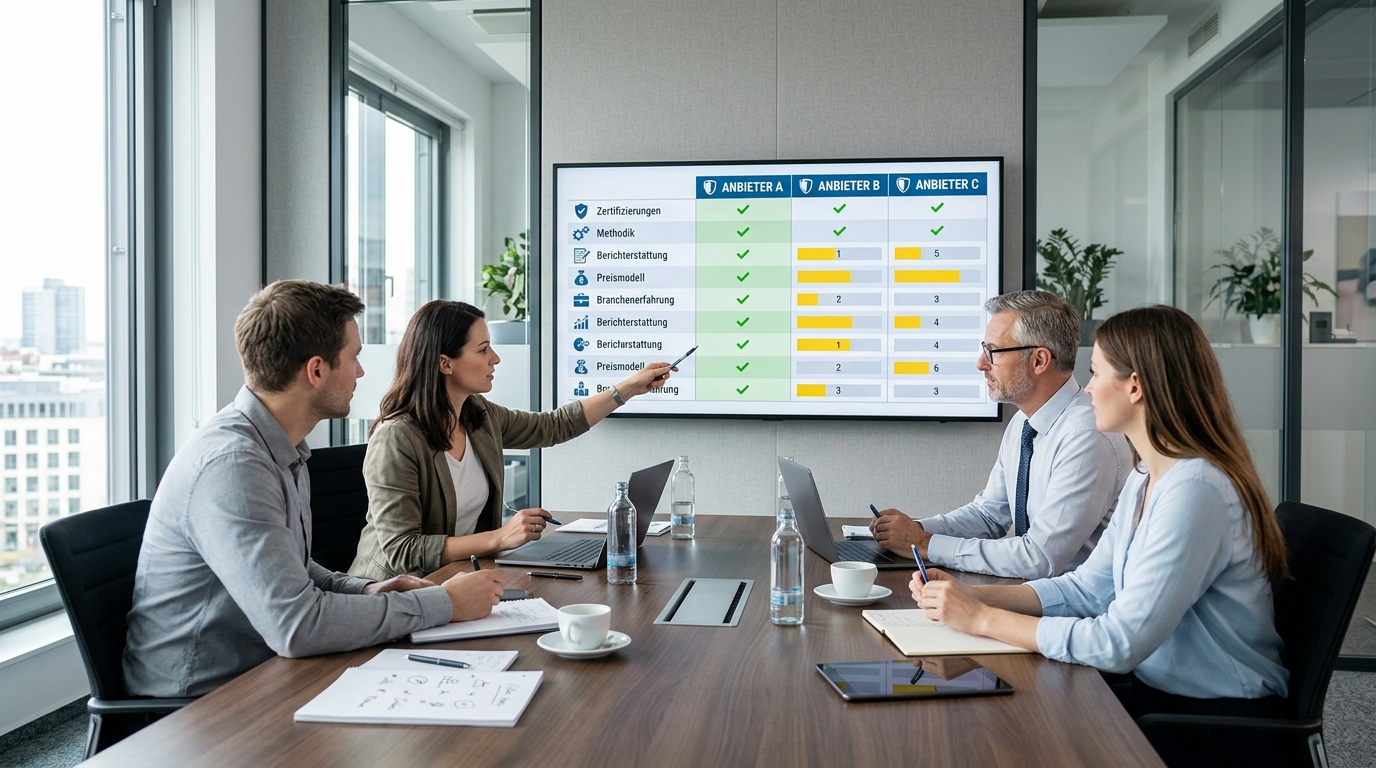
Anbieter, Testumfang, Scope-Modell, Betriebsmodell, Datenstandort, Nachweis je Befund, Auslösung, Zeit bis zum Bericht, Regelwerke, Ansprechpartner, Preismodell: eine Vergleichstabelle zum Selberausfüllen für den Mittelstand.
Ein IT-Pentest auf einer Produktionsanlage ist kein Test, sondern ein Vorfall, der auf den Auslöser wartet. Sieben Zusagen, die Du von einem Anbieter für OT-Sicherheitstests schriftlich bekommen solltest, und woran Du erkennst, dass er die Anlage versteht.
Ein Monitoring, das meldet, erzeugt eine Liste. Ein Programm, das durchsetzt, erzeugt Abschaltungen, Beweise und einen Prozess, der beim nächsten Fall schneller ist. Acht Regeln für die Durchsetzung im Mittelstand, von der Priorisierung bis zur Nachverfolgung.
Gefälschte Ersatzteile, Komponenten und Verbrauchsmaterial kommen per Container und Paket. Wie der Antrag nach Verordnung (EU) 608/2013 funktioniert, was er voraussetzt, was der Zoll dann tut und warum bei Maschinen und Medizintechnik mehr als Umsatz auf dem Spiel steht.
Der DMCA ist US-Recht. Für Fake-Shops, Lookalike-Domains und kopierte Inhalte in der EU gelten Digital Services Act, Markengesetz, UWG und Urheberrecht. Welcher Weg wann der richtige ist, entscheidet der Sitz von Hoster, Registrar und Plattform.
Ein Fake-Profil ist selten das Ziel, sondern das Werkzeug. Wie Impersonation von Geschäftsführung und Mitarbeitenden aufgebaut ist, wohin sie führt, und die Reihenfolge Beweise, Meldung, Warnung, Prozessprüfung für den ersten Tag.
Erfahren Sie, warum Geschäftsführer im Mittelstand ein Echtzeit-Lagebild für IT-Sicherheit benötigen, um NIS-2-Haftungsrisiken proaktiv zu vermeiden.
Gefälschte Lieferanten und manipulierte Rechnungen bedrohen den Mittelstand. Erfahren Sie, warum Verifikation und NIS2-Compliance unverzichtbar werden.
Erfahre, wie Zugangsdaten ins Darknet gelangen und warum kontinuierliches Monitoring für den Schutz Deiner Unternehmensdaten entscheidend ist.
Digital Risk Protection bündelt den Schutz vor Fake-Shops, Datenlecks und Zahlungsbetrug. So erkennt der Mittelstand komplexe Angriffe früher.
Ein Datenleck-Check deckt auf, ob Deine Firmendaten im Darknet kursieren. Lerne alles über sicheres Monitoring, Sofortmaßnahmen und NIS2-Meldepflichten.
Der AISI-Befund zeigt Regelverstöße von KI-Modellen. Erfahre, welche Risiken für Deinen Mittelstand entstehen und wie Du IT und Compliance absicherst.
Warum Ransomware zuerst Deine Backups angreift und wie Du Deine Datensicherung im Mittelstand durch Immutability und die 3-2-1-1-0-Regel schützt.
Wie schützt Du Dein Unternehmen vor Systemausfällen? Alles zu Cyber-Resilienz, RTO, RPO und den Kennzahlen für Wiederanlaufzeiten im Mittelstand.
Erfahre, wie du die NIS2-Nachweispflicht im Mittelstand durch automatisierte Belege im IT-Alltag ohne manuellen Audit-Stress erfüllst.
Erfahre, wie du eine praxistaugliche KI-Richtlinie auf einer Seite erstellst, Schatten-KI vermeidest und DSGVO- sowie EU AI Act-Vorgaben erfüllst.
EU AI Act im Mittelstand: Welche Pflichten nach Verordnung (EU) 2024/1689 für Betreiber gelten und wie du KI-Kompetenz pragmatisch umsetzt.
Schatten-KI im Mittelstand: Wie du unautorisierte KI-Tools, Browser-Add-ons und Datenabflüsse im Unternehmen aufdeckst und sicher steuerst.
KI-Code bringt massive Risiken. Erfahre, warum 45 Prozent aller KI-Code-Vorschläge Schwachstellen enthalten und wie Du Deine Repositories aktiv schützt.
Erfahre, wie hartkodierte Secrets im Code Deine IT gefährden und wie die kontinuierliche Code-Sicherheit von CAVRIX diese Risiken proaktiv behebt.
AGPL-Lizenz im Unternehmen verstehen: Erfahre, welche Pflichten die AGPL-3.0 fordert, welche Risiken drohen und wie Du Open Source rechtssicher einsetzt.
Wie Du geopolitische Risiken für Deine Lieferkette ohne Konzernbudget überwachst und mit Open-Source-Tools die Resilienz Deines KMU stärkst.
Lies im IT-Check, was der Open-Source-Globus World Monitor wirklich kann, welche Lizenzrisiken drohen und wie Du Deine KMU-Sicherheit professionell aufbaust.
Schütze Dein Unternehmen vor Rechnungsbetrug. Erfahre, wie Fake-President- und Lieferantenbetrug ablaufen und welche Kontrollen wirklich greifen.
Erfahre, wie Voice-Cloning-Betrug im Mittelstand abläuft und wie Du Deine Zahlungsfreigabe durch klare Sicherheitsregeln vor Deepfakes schützt.
Der IBAN-Namensabgleich wird im Oktober 2025 Pflicht. Erfahre, was die EU-Regeln für Deinen Mittelbetrieb bedeuten und wie Du Deine Stammdaten schützt.
Wie Mittelständler Markenpiraterie stoppen: Fälschungen auf Marktplätzen finden und rechtssicher löschen lassen. Schütze Deine Marke effektiv.
Schütze Deinen Markennamen vor Typosquatting und Fake-Shops. Erfahre, wie Kriminelle Tippfehler ausnutzen und wie Du Deine Domains effektiv absicherst.
Die NIS2-Schonfrist im Mittelstand ist vorbei. Erfahre, warum Geschäftsführer jetzt persönlich haften und wie CAVRIX Deine Compliance-Lücken schließt.
Erfahre, wie Du manipulierte IBANs bei ZUGFeRD und XRechnung erkennst. Schütze Dein KMU ab 2025 zuverlässig vor Rechnungsbetrug und Invoice Fraud.
Gefälschte PDFs, Zeugnisse und Handelsregisterauszüge im KMU-Prüfprozess erkennen: Technische Checks und strukturierte Prozesse für Deine Sicherheit.
Sichere Deinen Mittelstand ab: Erfahre, wie CAVRIX IT-Betrieb, Cybersecurity und NIS2-Compliance auf Enterprise-Niveau in einer Plattform vereint.
Erfahre, warum Bilddetektoren bei KI-Bildern scheitern und wie Content Credentials (C2PA) Deinen Schadensprozess im Mittelstand vor Betrug schützen.
Erfahre, wie CAVRIX Managed IT, Cybersecurity und Compliance in einer Plattform vereint, um Deinen Mittelbetrieb sicher und NIS2-konform aufzustellen.
Schütze Deine Unternehmens-E-Mails vor Betrug. Erfahre, wie Du SPF, DKIM und DMARC richtig einrichtest, um Phishing und Missbrauch zu verhindern.
Erfahre, wie Du im Mittelstand Cyberrisiken in messbare Kennzahlen wie MTTD übersetzt und Deine IT-Sicherheit NIS2-konform als Chefsache steuerst.
Wie Du trotz Fachkräftemangel in der IT-Sicherheit den Mittelstand schützt und NIS2-konform wirst. Jetzt die Lösung mit CAVRIX entdecken!
Erfahre, wie Du Dein KMU in 10 Schritten NIS2-konform aufstellst. Schütze Deinen Betrieb und minimiere die persönliche Haftung der Geschäftsführung.
Erfahre alles zur ISO 27001 Zertifizierung im Mittelstand: Kosten ab 35.000 Euro, der genaue Ablauf und ein realistischer Zeitplan für Dein Unternehmen.
Erfahre, wie Du Dein Unternehmen erfolgreich und kosteneffizient auf die TISAX-Zertifizierung vorbereitest und das Label sicher erhältst.
BSI IT-Grundschutz oder ISO 27001: Welcher Standard passt zu Deinem Mittelstandsunternehmen? Kosten, Aufwand und NIS2-Compliance im direkten Vergleich.
Erfahre wie du IP-Kameras im Mittelstand vor Hackern schützt und die Videoüberwachung mit smarter KI-Analyse und Echtzeit-Alarmen DSGVO-konform optimierst.
Wie Passwort-Manager und MFA den deutschen Mittelstand pragmatisch vor Cyberangriffen schützen. Erfahre, wie du Sicherheitslücken schnell schließt.
Erfahre, wie du Microsoft 365 absichern und dein KMU durch MFA, Conditional Access und clevere Richtlinien vor teuren Cyberangriffen schützen kannst.
Erfahre, wie du dein Unternehmen mit der 3-2-1-Backup-Strategie, Offline-Backups und Immutable Storage effektiv vor Ransomware-Erpressung schützt.
VPN oder ZTNA: Erfahre, warum klassische VPNs zum Sicherheitsrisiko für dein Unternehmen werden und wie du Zero Trust erfolgreich im Mittelstand einführst.
KI-gestützte Angriffe bedrohen den deutschen Mittelstand. Erfahre, wie du dein Unternehmen vor Deepfakes, Voice-Cloning und CEO-Fraud schützt.
Erfahre, wie du Zero Trust im Mittelstand auch mit kleinem IT-Budget pragmatisch umsetzt und dein Unternehmen effektiv vor Cyberangriffen schützt.
Finde heraus, ob dein Unternehmen einen Schwachstellen-Scan oder einen Pentest benötigt, wie sich die Kosten unterscheiden und was das BSI empfiehlt.
Erfahre, wie du als KMU-Geschäftsführer die ersten 60 Minuten nach einer Cyberattacke meisterst und Schäden durch strukturierte Schritte minimierst.
Erfahre, wie du eine DSGVO-Datenpanne innerhalb der 72-Stunden-Frist rechtssicher meldest und dein Unternehmen mit einem Notfallplan vor Bußgeldern schützt.
Erfahre, wie du dein mittelständisches Unternehmen mit einfacher Cyber-Hygiene schützt. Zehn praktische Grundregeln stoppen die meisten Cyber-Angriffe.
EDR, XDR oder MDR? Erfahre verständlich, welche IT-Sicherheitslösung für den deutschen Mittelstand wirklich zählt und wie du dein KMU schützt.
DORA vs. NIS-2: Erfahre, welche Regulierung für deinen Finanzbetrieb im Mittelstand gilt und wie du mit CAVRIX beide Frameworks effizient meisterst.
Prüfe deine NIS2-Pflicht: Welche Schwellenwerte im Mittelstand gelten, wer betroffen ist und wie du mit CAVRIX ab Tag 1 rechtssicher aufgestellt bist.
Erfahre, wie du als mittelständischer Geschäftsführer NIS2-Compliance ohne teure ISO 27001-Zertifikate meisterst und Haftungsrisiken minimierst.
Erfahre, wie du als Geschäftsführer unter NIS2 die persönliche Haftung minimierst und deine Pflichten nach Paragraph 38 BSIG rechtssicher erfüllst.
Erfahre, warum herkömmlicher Antivirus für den Mittelstand nicht mehr reicht, wie die NIS2-Richtlinie dich verpflichtet und wie EDR deine IT schützt.
Wie läuft ein Ransomware-Angriff im Mittelstand ab? Erfahre alles über die Phasen der Attacke und wie du dein Unternehmen wirksam vor Erpressung schützt.
Was kostet Managed IT für den Mittelstand wirklich? Entdecke typische Preise pro User, vergleiche Festpreis mit Stundenbasis und lerne Kostenfallen kennen.
Erfahre, wie du deinen IT-Dienstleister ohne Risiko und Ausfälle wechselst. Diese Checkliste führt dich Schritt für Schritt durch eine sichere Migration.
Erfahre, wie kleine und mittlere Unternehmen mit einer 24/7-SOC-Überwachung ihre Cybersicherheit stärken und die NIS2-Compliance mühelos erfüllen.
Erfahre, welche IT-Sicherheitsmaßnahmen Versicherer im Cyber-Schadensfall prüfen und wie Du Deinen Anspruch auf Auszahlung lückenlos absicherst.
Erfahre, wie kontinuierliche Security-Awareness-Trainings und Phishing-Simulationen deine Mitarbeiter zur stärksten IT-Sicherheitsbarriere machen.
Erfahre, wie das Shared-Responsibility-Modell funktioniert und warum du für deine Cloud-Sicherheit selbst verantwortlich bist. Jetzt Schutzlücken schließen.
Wie lange überlebt dein Betrieb ohne IT? Erfahre, was ein IT-Ausfall wirklich kostet und wie du mit gezielter Notfallplanung deine Existenz sicherst.
Erfahre, wie du deine Lieferkette unter NIS2 absicherst, Angriffe über Zulieferer verhinderst und deine persönliche Geschäftsführerhaftung minimierst.