Was ein OT-Tester Dir zusichern muss, bevor er die Halle betritt
Ein IT-Pentest auf einer Produktionsanlage ist kein Test, sondern ein Vorfall, der auf den Auslöser wartet. Sieben Zusagen, die Du von einem Anbieter für OT-Sicherheitstests schriftlich bekommen solltest, und woran Du erkennst, dass er die Anlage versteht.
Warum OT die Regeln umdreht
In der Büro-IT geht es um Vertraulichkeit von Daten. In der Anlage geht es um Sicherheit und Verfügbarkeit: Ein gestoppter Prozess ist der Vorfall, nicht der Befund. Anlagen laufen zwanzig bis dreißig Jahre ohne Neustart, Firmware ist herstellergebunden, Steuerprotokolle kennen keine Authentifizierung, und Patch-Fenster werden in Jahren gemessen. Ein Werkzeug, das in der IT nur Rauschen erzeugt, kann in der OT einen Controller anhalten.
Für Maschinenbauer, Betreiber kritischer Anlagen und jeden, der eine Fertigung betreibt, folgt daraus: Der Anbieter muss vor dem Test beweisen, dass er die Anlage versteht. Das steht im Angebot, oder es steht nirgends.
Die sieben Zusagen
1. Scope nach Ebenen, nicht nach IP-Adressen
Welche Ebenen der Anlage sind in Reichweite: das Unternehmensnetz, die Standortsysteme, die industrielle DMZ, die Leittechnik, die Basissteuerung, das Feld. Und für jede Ebene: passiv, aktiv im Fenster oder gar nicht. Ein Angebot, das eine IP-Liste nennt, hat die Frage nicht verstanden.
2. Rules of Engagement und Abbruchkriterien vor Beginn
Wer die Sicherheit verantwortet, wen man bei Not-Halt anruft, welche Zustände einen Abbruch auslösen und wie die Rückkehr in den sicheren Zustand vorbereitet ist. Das steht schriftlich, bevor irgendetwas beginnt.
3. Passiv zuerst
Mitschnitt über SPAN oder TAP, Inventar aus Assets und Firmware, passive Analyse der Steuerprotokolle. So entsteht die Karte der Zonen und Übergänge, ohne dass ein einziges Paket in die Live-Steuerung geht.
4. Aktive Schritte nur im freigegebenen Fenster
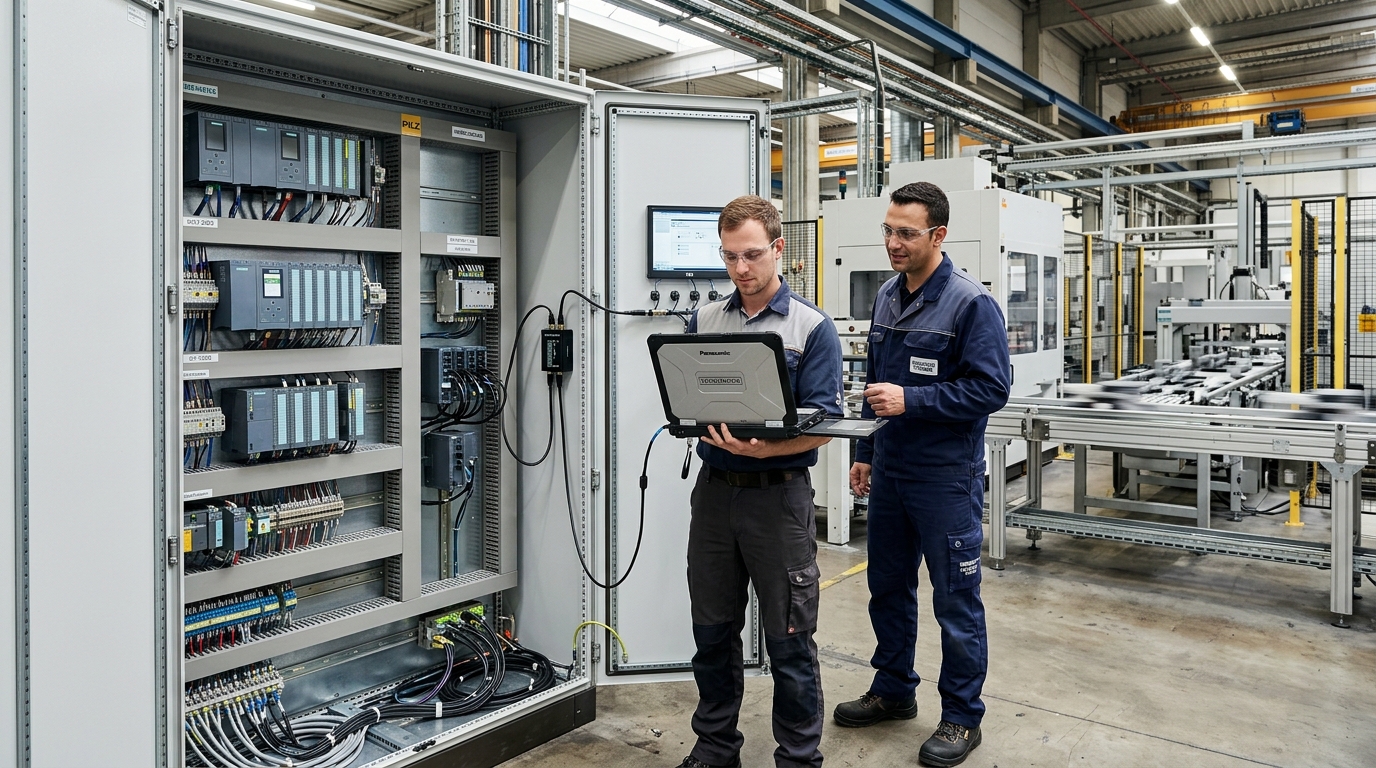
Mit einem Techniker der Anlage an der Konsole, mit laufendem Blick auf Gerätezustand und sicheren Zustand, und nur mit schriftlicher Freigabe für jede Ebene, die berührt wird. Nichts erreicht die Basissteuerung oder das Feld ohne Freigabe des Betreibers.
5. Sicherheitssteuerungen nie live
Sicherheitsgerichtete Systeme werden am Design und am Replikat geprüft, niemals in der laufenden Sicherheitsschleife. Das ist die Lehre aus dem Angriff auf eine Sicherheitssteuerung einer Chemieanlage 2017, und ein Anbieter, der sie nicht kennt, sollte die Halle nicht betreten.
6. Befunde je Zone und Übergang
Jeder Befund seiner Zone und seinem Übergang nach IEC 62443 zugeordnet, mit dem angestrebten Sicherheitslevel gegen das erreichte. Maßnahmen sortiert nach physischer Folge, nicht nach roher Punktzahl. Das ist die Sprache, in der Prüfer und Versicherer OT-Sicherheit lesen.
7. Nachweis in der Form, die der Prüfer erwartet
Betreiber kritischer Anlagen müssen dem BSI regelmäßig die Umsetzung ihrer Maßnahmen nachweisen; unter NIS2 kommen Wirksamkeitstests für alle wichtigen und besonders wichtigen Einrichtungen hinzu, auch in der Fertigung. Der Bericht sollte so aufgebaut sein, dass er in diesen Nachweis einfließt, ohne neu geschrieben zu werden.
Woran Du erkennst, dass der Anbieter die Anlage versteht
- Er fragt nach Wartungsfenstern, bevor er nach IP-Bereichen fragt.
- Er will den Techniker der Anlage im Raum haben, nicht nur den IT-Leiter.
- Er spricht von Zonen und Übergängen, nicht von Hosts und Ports.
- Er benennt, welche Ebene er nur passiv betrachtet, und begründet es.
- Er hat einen Prüfstand oder ein Replikat für aktive Schritte und sagt, was dort geprüft wird und was nur dort.
- Sein Musterbericht sortiert nach physischer Folge, nicht nach CVSS.
Fehlt mehr als einer dieser Punkte, ist das Angebot ein IT-Pentest mit anderem Deckblatt.
Unsere Rolle
CAVRIX führt keine Sicherheitstests durch, auch keine in der Produktion. Wir helfen bei der Frage, ob ein OT-Test der richtige nächste Schritt ist oder ob zuerst die Segmentierung zwischen Büro-IT und Anlage dran ist, wir lesen das Angebot mit, und wir übernehmen den Teil nach dem Bericht: Priorisierung nach physischer Folge, Begleitung der Behebung im Patch-Fenster, Nachweis gegenüber Prüfer und Versicherer.
Häufig gestellte Fragen
Ist ein Sicherheitstest in der Produktion gefährlich?
Ein IT-Pentest mit aktiven Scans gegen Steuerungen ist es. Ein OT-Test, der passiv beginnt, aktive Schritte nur im freigegebenen Fenster mit Techniker durchführt und Sicherheitssteuerungen am Replikat prüft, ist es nicht. Der Unterschied steht im Angebot.
Was ist IEC 62443?
Die Normenreihe für die Sicherheit industrieller Automatisierungs- und Steuerungssysteme. Sie teilt eine Anlage in Zonen und Übergänge auf und ordnet jeder Zone ein angestrebtes Sicherheitslevel zu. Ein OT-Bericht, der Befunde dieser Struktur zuordnet, lässt sich mit dem Prüfer in dessen Sprache besprechen.
Gehört die Gebäudetechnik zum Scope?
Meist ja. Gebäudeleittechnik, Strom, USV und Zutritt sind oft die schwächste Stelle und eine stille Brücke ins Anlagennetz. Ob sie in Reichweite ist, sollte das Angebot ausdrücklich sagen.