Pentest-Anbieter vergleichen: Die elf Kriterien, die in keinem Angebot fehlen dürfen
Anbieter, Testumfang, Scope-Modell, Betriebsmodell, Datenstandort, Nachweis je Befund, Auslösung, Zeit bis zum Bericht, Regelwerke, Ansprechpartner, Preismodell: eine Vergleichstabelle zum Selberausfüllen für den Mittelstand.
Warum Logos und Preise nicht reichen
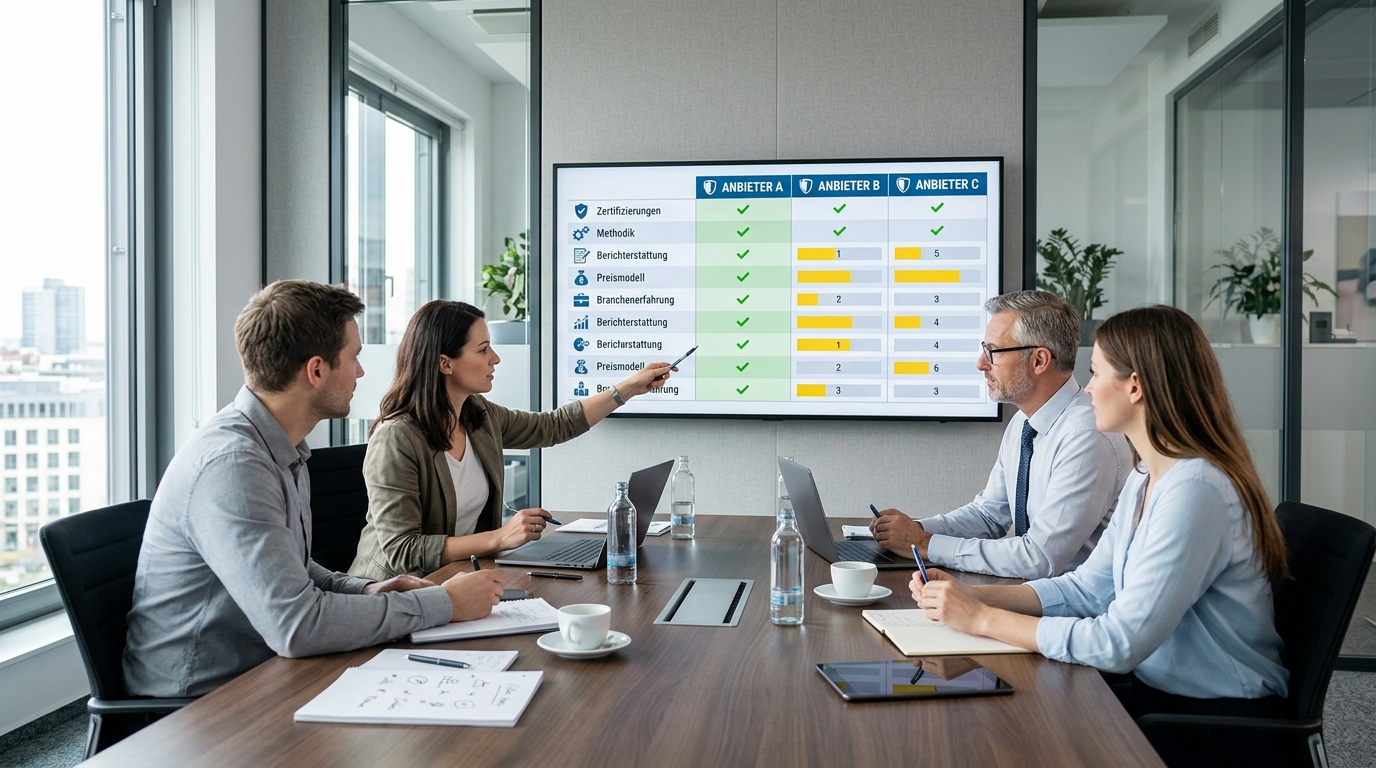
Referenzlogos zeigen, wer bezahlt hat, nicht, was geliefert wurde. Preise ohne Scope sind Schätzungen. Wer Anbieter ernsthaft vergleichen will, braucht eine Tabelle mit denselben Fragen an jeden, und die Antworten müssen aus dem Angebot stammen, nicht aus dem Verkaufsgespräch.
Die elf Kriterien
1. Anbieter und Sitz
Wer haftet, unter welchem Recht, und wo sitzt das Team, das Zugang zu Deinen Systemen bekommt. Eine Niederlassung in Deutschland ist nicht dasselbe wie ein Betrieb unter deutschem Recht.
2. Testumfang
Welche Zielarten der Anbieter prüft: Webanwendungen, APIs, Mobile Apps, interne Netze, Cloud-Umgebungen, kompilierte Software, Identitäts- und Zugriffssysteme, Produktionsanlagen. Ein Anbieter, der alles anbietet, sollte für jede Zielart benennen können, wer es tut.
3. Scope-Modell
Breite oder Tiefe. Das eine Modell fragt: Wo kommt ein Angreifer in meinem Netz durch? Das andere: Hält diese Anwendung, diese API einem Angriff stand? Ein Konzern mit tausenden Hosts braucht das erste, ein Mittelständler mit fünf geschäftskritischen Systemen meist das zweite. Manche brauchen beides, dann aber bewusst.
4. Betriebsmodell
Manuell als Projekt, als Plattform mit laufenden Testläufen, oder als Kombination. Für Systeme, die sich wöchentlich ändern, ist ein Jahrestest eine Momentaufnahme; für stabile Systeme mit komplexer Geschäftslogik ist eine Plattform ein Werkzeug, das an den entscheidenden Stellen vorbeischaut.
5. Datenstandort
Wo liegen Rohbefunde, Nachweise und Berichte, wer sind die Auftragsverarbeiter, werden Daten außerhalb der EU verarbeitet. Unter NIS2 und DORA ist das ein Kriterium des Drittparteienrisikos und gehört in Deine Dokumentation.
6. Nachweis je Befund
Reproduzierbare Schritte, Auswirkung im Kontext, Behebungsempfehlung, Nachtest. Frag nach einem anonymisierten Musterbericht. Wer keinen zeigen kann oder will, hat entweder keinen oder einen, den er nicht zeigen möchte.
7. Auslösung
Wie ein Test startet: nach Terminvereinbarung mit Beraterkalender, per Web-Oberfläche, nach Zeitplan, aus der Entwicklungspipeline heraus. Das ist kein Luxusmerkmal, sondern entscheidet darüber, ob Du nach dem nächsten Release wochenlang wartest.
8. Zeit bis zum Bericht
Vom Start bis zum verwertbaren Befund. Wochen sind bei manuellen Projekten normal, Stunden bei Plattformen. Wichtig ist, dass die Zahl im Angebot steht und nicht in der Präsentation.
9. Regelwerke im Bericht
Ob der Bericht sich für NIS2, ISO 27001, TISAX, DORA oder KRITIS verwenden lässt, ohne ihn je Regelwerk neu zu formatieren. Kein Anbieter zertifiziert Compliance; ein guter Bericht macht sie belegbar.
10. Ansprechpartner
Wer die Befunde mit Deiner Entwicklung bespricht: die Person, die getestet hat, oder ein Vertriebskontakt, der den Bericht weiterreicht. Der Unterschied zeigt sich in der ersten Remediation-Runde.
11. Preismodell
Tagessatz, Pauschale je Scope oder Jahreslizenz je Zielsystem, und ob Nachtest und Onboarding enthalten sind. Erst wenn die zehn Kriterien davor beantwortet sind, ist der Preis vergleichbar.
Wie Du die Tabelle benutzt
Schick jedem Anbieter dieselben elf Fragen schriftlich, vor dem Angebot. Trag die Antworten in eine Tabelle ein, Zeile je Kriterium, Spalte je Anbieter. Wo eine Zelle leer bleibt, weil das Angebot die Frage nicht beantwortet, ist das selbst eine Antwort.
Lies die Tabelle von oben nach unten, nicht von unten nach oben. Wer beim Preis anfängt, vergleicht am Ende zwei Angebote, die verschiedene Dinge beschreiben.
Unsere Rolle dabei
CAVRIX testet nicht und verkauft keine Testplattform. Wir helfen beim Ausfüllen der Tabelle, sagen Dir, welche Kriterien für Deine Ausgangslage schwer wiegen und welche nicht, und übernehmen nach dem Bericht die Priorisierung, die Begleitung der Behebung und den Nachweis. Ob am Ende ein manueller Dienstleister, eine Plattform oder beides dasteht, ist Deine Entscheidung, und wir haben daran kein Eigeninteresse.
Häufig gestellte Fragen
Muss der Anbieter vom BSI zertifiziert sein?
Nicht generell. Für Prüfungen, bei denen das BSI Adressat des Nachweises ist, etwa bei Betreibern kritischer Anlagen, lohnt der Blick auf die vom BSI zertifizierten IT-Sicherheitsdienstleister für IS-Penetrationstests. Für die meisten mittelständischen Unternehmen sind nachweisbare Qualifikationen der Testenden, ein Musterbericht und Referenzen aus der eigenen Branche die belastbareren Kriterien.
Kann ich zwei Anbieter parallel beauftragen?
Ja, und in manchen Konstellationen ist das sinnvoll: eine Plattform für den Perimeter und häufig geänderte Anwendungen, ein manueller Test für Geschäftslogik und Berechtigungen. Achte darauf, dass sich die Scopes nicht überschneiden, sonst bezahlst Du denselben Befund zweimal.
Wie erkenne ich, ob ein Anbieter nur Werkzeuge bedient?
Am Bericht. Wenn Befunde nach Werkzeugnamen und Punktzahl sortiert sind, statt nach Auswirkung und Angriffspfad, wurde die Ausgabe eines Scanners weitergereicht. Frag vor der Beauftragung nach einem Musterbericht, das beantwortet die Frage in fünf Minuten.